پست فرانسه نشت اطلاعات ۲۲ میلیون نفر را تأیید کرد
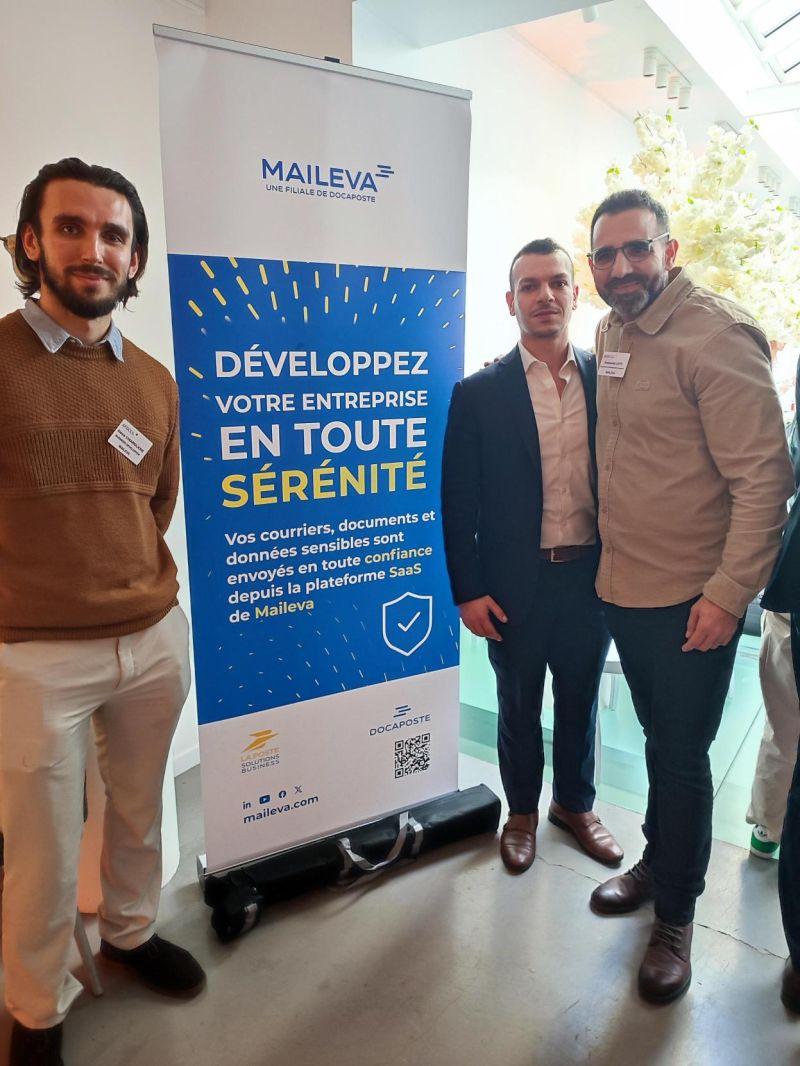
گروه پستی La Poste فرانسه روز ۱۴ نوامبر ۲۰۲۶ تأیید کرد که اطلاعات شناسایی حدود ۲۲ میلیون نفر در پی حمله سایبری به شرکت Maileva، یکی از زیرمجموعههای این گروه، افشا شده است. اطلاعاتی که نام، نام خانوادگی و نشانی پستی افراد را دربرمیگیرد و به کسانی تعلق دارد که از سوی شرکتها و مؤسسات طرف قرارداد Maileva نامه یا سند دریافت کردهاند. یک روز بعد، در ۱۵ نوامبر، گروه La Poste با انتشار توضیحاتی رسمی جزئیات بیشتری از حادثه، اقدامات انجامشده و وضعیت پیگیری آن ارائه کرد.
این خبر از نظر زمانی به یک نکته مهم وابسته است: حمله اصلی در اواسط سپتامبر ۲۰۲۶ رخ داده بود، اما اعلام رسمی گستره ۲۲ میلیون نفری آن در ۱۴ نوامبر صورت گرفت. به همین دلیل، موضوع تازه در گزارشهای ۱۴ و ۱۵ نوامبر، کشف یک حمله جدید در آن دو روز نیست؛ مسئله، روشن شدن ابعاد حادثهای است که پیشتر اتفاق افتاده و پیامدهای آن اکنون برای میلیونها نفر مشخصتر شده است.
بر اساس توضیحات منتشرشده، اطلاعات افشاشده در سطح عمومی شامل مشخصات هویتی اولیه و نشانی پستی بوده است. گروه پستی فرانسه همچنین اعلام کرده که تاکنون نشانهای از تغییر یا نابودی دادهها بر اثر این حمله مشاهده نشده است. بااینحال، نبود شواهد تخریب اطلاعات به معنی نبود سرقت داده نیست. در این پرونده، نگرانی اصلی دقیقاً به دسترسی غیرمجاز و خروج اطلاعات شخصی مربوط میشود؛ اتفاقی که حتی بدون اختلال محسوس در خدمات نیز میتواند آثار بلندمدتی داشته باشد.
Maileva چه شرکتی است و چرا این همه اطلاعات در اختیار دارد؟
Maileva برخلاف تصور احتمالی برخی مخاطبان، یک سرویس پستی معمولی برای مراجعه مستقیم میلیونها شهروند نیست. این شرکت در زمینه آمادهسازی و ارسال مکاتبات سازمانی فعالیت میکند و از نظر ساختار مالکیت زیرمجموعه Docaposte به شمار میرود؛ Docaposte نیز به گروه La Poste تعلق دارد. مأموریت چنین خدماتی آن است که شرکتها و نهادها بتوانند فرایند ارسال حجم زیادی از اسناد را بدون انجام دستی تمام مراحل مدیریت کنند.
برای نمونه، یک شرکت ممکن است بخواهد صورتحسابها، نامههای اداری، اطلاعیههای رسمی یا اسناد مرتبط با کارکنان خود را برای گروه بزرگی از گیرندگان ارسال کند. استفاده از یک سامانه واسط به سازمان امکان میدهد اطلاعات گیرندگان و محتوای مکاتبات را در قالب فرایندی متمرکز آماده کند و بخشهایی از تولید و ارسال نامه را به ارائهدهنده خدمات بسپارد. این شیوه در مقیاس بزرگ از نظر عملیاتی سودمند است، اما همزمان دادههای پراکنده سازمانهای مختلف را در یک زنجیره خدماتی مشترک قرار میدهد.
طبق اطلاعات گزارششده از سوی خبرگزاری فرانسه، Maileva بیش از ۷۰ هزار کاربر دارد و در سال ۲۰۲۴ حدود ۱۸۰ میلیون سند از مسیر خدمات آن ارسال شده است. این دو عدد را نباید با شمار قربانیان حمله یکسان دانست. شمار کاربران به استفادهکنندگان خدمات پلتفرم اشاره دارد، تعداد اسناد حجم فعالیت سالانه را نشان میدهد و رقم ۲۲ میلیون مربوط به اشخاصی است که دادههایشان در حادثه اخیر در معرض افشا قرار گرفته است.
همین تفاوت نشان میدهد چرا یک شرکت خدماتی که نام آن برای بسیاری از شهروندان ناآشناست، ممکن است اطلاعات میلیونها نفر را پردازش کند. فردی که نامهای از یک بیمارستان، شرکت مسکن یا سازمان اداری دریافت کرده، شاید هرگز شخصاً در Maileva حسابی نساخته باشد. بااینحال، نام و نشانی او ممکن است برای آمادهسازی و ارسال همان نامه در اختیار ارائهدهنده خدمات قرار گرفته باشد.
چه دادههایی افشا شده و چه اطلاعاتی در گزارش رسمی نیامده است؟
در سطحی که گروه La Poste برای کل حادثه تأیید کرده، دادههای شناسایی شامل نام، نام خانوادگی و آدرس پستی افراد است. خبرگزاری فرانسه به نقل از توضیحات ارائهشده اعلام کرد که اطلاعات بانکی جزو دادههای افشاشده مورد اشاره در این بخش از پرونده نیست. بنابراین، توصیف حادثه بهعنوان سرقت شماره حساب یا مشخصات کارت بانکی ۲۲ میلیون نفر با اطلاعات تأییدشده سازگار نیست.
البته این موضوع نباید به برداشت دیگری منجر شود؛ اینکه اطلاعات باقیمانده بیاهمیت هستند. نشانی محل سکونت در کنار نام کامل فرد میتواند در کنار اطلاعاتی که از منابع دیگر به دست آمده، به ساختن تصویری دقیقتر از هویت او کمک کند. خطر اصلی الزاماً برداشت مستقیم پول از حساب نیست. گاهی اطلاعات ظاهراً محدود، زمینه جعل هویت، تماسهای فریبنده یا مکاتبات ساختگی را فراهم میکنند.
در بیانیه رسمی La Poste نکته ظریف دیگری نیز وجود دارد. شرکت توضیح داده که محتوای اسناد ارسالی از نظر رابطه تجاری و اطلاعاتی به مشتریان سازمانی Maileva و گیرندگان آن اسناد تعلق دارد. به بیان ساده، باید میان فهرست عمومی نام و آدرس گیرندگان از یک سو و اطلاعاتی که احتمالاً در اسناد مربوط به هر سازمان وجود داشته، از سوی دیگر تفاوت گذاشت.
گزارش خبرگزاری فرانسه با ارجاع به بررسیهای رسانه تخصصی Cyberattaque.org به مواردی اشاره میکند که در آنها ممکن است محتوای بعضی نامههای مرتبط با خدمات درمانی و پیگیری پرداخت نیز مشاهده شده باشد. در یکی از نمونههای گزارششده، موضوع به نامههای یادآوری پرداخت در حوزه درمان ارتباط داشته است. چنین مواردی اهمیت بررسی جداگانه هر مشتری سازمانی را نشان میدهد، اما نباید بدون شواهد بیشتر نتیجه گرفت که تمام اسناد مربوط به ۲۲ میلیون نفر خوانده شده یا همه آنها حاوی اطلاعات پزشکی بودهاند.
این مرزبندی برای گزارش دقیق حادثه ضروری است. وجود چند نمونه حساس در میان مشتریان یک پلتفرم، نه مجوز کماهمیت جلوه دادن خطر است و نه دلیلی برای تعمیم همان نوع اطلاعات به همه قربانیان. میزان دادههای در معرض خطر ممکن است بسته به نوع ارتباط هر سازمان با گیرندگانش تفاوت داشته باشد.
چرا حمله به یک پیمانکار میتواند میلیونها نفر را درگیر کند؟
یکی از مهمترین ویژگیهای این حادثه، جایگاه Maileva در زنجیره ارائه خدمات است. بسیاری از شرکتها برای انجام فعالیتهای ضروری، از جمله مدیریت مکاتبات، پرداخت، میزبانی نرمافزار یا پشتیبانی مشتریان، به شرکتهای دیگری متکی هستند. این وابستگی باعث میشود اطلاعات شخصی افراد تنها نزد سازمانی که مستقیماً با آن ارتباط دارند باقی نماند.
در چنین ساختاری، یک شهروند ممکن است مشتری یک نهاد درمانی باشد، اما برای ارسال نامه یادآوری پرداخت او از چند واسطه استفاده شود. هر مرحله از این زنجیره میتواند به بخشی از دادهها نیاز داشته باشد. به همین دلیل، ارزیابی امنیت فقط در محدوده سامانه اصلی یک سازمان کافی نیست و نحوه دسترسی پیمانکاران نیز اهمیت دارد.
پرونده Maileva نمونهای روشن از این پیچیدگی است. ۲۲ میلیون گیرنده از یک شرکت واحد نامه دریافت نکردهاند. آنها ممکن است با مجموعهای از کسبوکارها و نهادهای متفاوت ارتباط داشته باشند که از خدمات مشترک Maileva استفاده کردهاند. بنابراین، نتیجه یک رخنه در یک نقطه از زیرساخت خدماتی میتواند به اشخاصی برسد که حتی نام آن ارائهدهنده خدمات را نمیشناختند.
این مسئله، موضوع پاسخگویی پس از حادثه را نیز پیچیده میکند. یک طرف باید مشخص کند چه سامانهای آسیب دیده و چه اقداماتی برای مهار آن انجام شده است. طرف دیگر باید بتواند به گیرندگان توضیح دهد دقیقاً کدام اطلاعات مرتبط با ارتباط آنها با سازمان اصلی در معرض خطر قرار گرفته است. به همین علت، اطلاعرسانی به مشتریان سازمانی تنها مرحلهای اداری نیست و در عمل بر کیفیت آگاهی اشخاص آسیبدیده اثر میگذارد.
واکنش La Poste و وضعیت تحقیقات
گروه La Poste در اطلاعیه ۱۵ نوامبر اعلام کرد که پس از شناسایی حادثه، تیمهای Maileva برای ایمنسازی سریع سامانهها وارد عمل شدند. به گفته این گروه، در بررسیهای انجامشده تغییری در دادهها یا نابودی آنها مشاهده نشده است. این توضیح ناظر به وضعیت دادههاست و نباید آن را به معنی رفع کامل تمام پیامدهای افشای اطلاعات تعبیر کرد.
طبق بیانیه رسمی، کمیسیون ملی انفورماتیک و آزادیهای فرانسه، معروف به CNIL، در جریان حادثه قرار گرفته است. همچنین شکایتی ثبت شده و تحقیقات قضایی ادامه دارد. CNIL نهاد ناظر بر حفاظت از دادههای شخصی در فرانسه است و اطلاعرسانی به آن یکی از مراحل مهم برخورد با نقض امنیت اطلاعات محسوب میشود.
شرکت میگوید اطلاعرسانی به کسبوکارها و مؤسسات مشتریِ تحت تأثیر در روزهای پس از شناسایی حادثه آغاز شده بود. این سازمانها سپس میتوانستند با توجه به نوع دادههایی که برای ارسال اسناد خود در اختیار Maileva گذاشته بودند، گیرندگان مربوط را آگاه کنند. در نتیجه، زمان دریافت هشدار و میزان جزئیاتی که هر فرد در آن میبیند ممکن است به سازمان طرف ارتباط او بستگی داشته باشد.
نکته مهم دیگر این است که در اطلاعیه رسمی منتشرشده، توضیح قطعی درباره هویت مهاجمان یا روش فنی ورود آنها ارائه نشده است. ازاینرو نسبت دادن حمله به یک گروه مشخص، معرفی یک آسیبپذیری معین بهعنوان علت یا ادعای پرداخت باج، بدون سند معتبر، درست نیست. تا زمانی که نتیجه تحقیقات روشن نشده، باید میان آنچه شرکت تأیید کرده و سناریوهای ممکن تفاوت گذاشت.
به همین ترتیب، اطلاعات موجود نشان نمیدهد که همه افراد آسیبدیده حتماً با سوءاستفاده عملی از دادههایشان روبهرو شدهاند. افشای اطلاعات یک خطر واقعی است، اما وقوع سرقت هویت یا کلاهبرداری علیه هر یک از ۲۲ میلیون نفر ادعای جداگانهای است که برای تأیید به شواهد دیگری نیاز دارد.
چه کسانی ممکن است تحت تأثیر قرار گرفته باشند؟
گزارشهای منتشرشده از سوی رسانههای فرانسوی نشان میدهد مشتریان برخی شرکتهای مرتبط با مسکن اجتماعی و همچنین گیرندگان مکاتبات حوزه درمان در میان مجموعههای مطرحشده قرار دارند. خبرگزاری فرانسه به نقل از رسانه تخصصی Cyberattaque.org از نامهایی مانند Flandre Opale Habitat و Altéal و نیز برخی آزمایشگاهها و مؤسسات درمانی یاد کرده است.
طرح نام این مجموعهها به معنای آن نیست که تمام مراجعان یا مشتریان آنها لزوماً دادههایشان را از دست دادهاند. موضوع دقیقتر این است که بخشی از مکاتبات سازمانی میتواند از مسیر ارائهدهندگان خدماتی مانند Maileva ارسال شده باشد. برای روشن شدن وضعیت یک شخص، باید مشخص شود آیا اطلاعات او در مجموعه دادههای مرتبط با حادثه قرار داشته یا نه.
برای شهروندان، پیچیدگی ماجرا در همین ارتباط غیرمستقیم است. کسی که هیچ پیام یا حساب کاربری در Maileva ندارد، ممکن است از طریق نامهای که یک سازمان برایش فرستاده، مشمول حادثه شده باشد. در مقابل، صرف ارتباط با یکی از سازمانهای نامبرده نیز برای نتیجهگیری درباره افشای اطلاعات یک فرد کافی نیست.
از نگاه سازمانها، این پرونده اهمیت ثبت دقیق مسیر پردازش اطلاعات را برجسته میکند. زمانی که یک مشتری درباره دادههای خود پرسوجو میکند، پاسخ مسئولانه تنها اعلام نام پیمانکار نیست. سازمان باید تا حد امکان بداند کدام داده را، برای چه هدفی و در چه زمانی در اختیار سرویسدهنده قرار داده است.
چرا نام و نشانی پستی برای مهاجمان ارزش دارد؟
دادههای افشاشده ممکن است در نگاه اول در مقایسه با گذرواژه یا مشخصات بانکی کمخطر به نظر برسند. بااینحال، نام کامل و نشانی واقعی دو جزء مهم برای معتبر جلوه دادن یک پیام فریبنده هستند. اگر فردی نامهای دریافت کند که نام و آدرس او را درست ذکر کرده باشد، ممکن است با احتمال بیشتری تصور کند فرستنده واقعاً به یک سازمان معتبر وابسته است.
این موضوع بهویژه هنگامی اهمیت پیدا میکند که مهاجم بتواند اطلاعات افشاشده را با دادههایی از رخدادهای دیگر ترکیب کند. برای مثال، فهرست نشانیها بهتنهایی لزوماً نشان نمیدهد فرد از کدام خدمات استفاده میکند؛ اما در کنار یک مجموعه اطلاعاتی دیگر ممکن است به حدسهای دقیقتری درباره او منجر شود. چنین ترکیبی یک امکان امنیتی است، نه اتفاقی که در این پرونده برای همه افراد تأیید شده باشد.
شیوههای سوءاستفاده احتمالی میتواند شامل نامههای جعلی، پیامهای الکترونیکی با هویت ساختگی سازمانها یا تماسهایی باشد که در آنها از اطلاعات واقعی برای جلب اعتماد استفاده میشود. بنابراین، دریافتکنندگان هشدار بهتر است در برابر درخواستهای غیرمنتظره برای پرداخت وجه، ارائه رمز یکبارمصرف یا ارسال مدارک شناسایی احتیاط کنند.
وجود نام و آدرس صحیح در یک پیام، بهتنهایی نشان نمیدهد که پیام از طرف سازمان اصلی فرستاده شده است. راه مطمئنتر این است که شخص از کانال ارتباطی شناختهشده همان سازمان استفاده کند و درخواست را بهصورت مستقل بررسی کند. این توصیه از جنس اقدام احتیاطی است و نباید آن را نشانه اثبات وقوع موج مشخصی از کلاهبرداری پس از حادثه دانست.
مسئولیت امنیتی فراتر از جلوگیری از نفوذ است
حادثه Maileva یک مسئله شناختهشده در مدیریت اطلاعات سازمانی را دوباره مطرح میکند: حفاظت از دادهها فقط به لحظه ذخیرهسازی یا انتقال آنها محدود نیست. مجموعهای که از دادههای اشخاص استفاده میکند باید بداند این اطلاعات چه زمانی به پیمانکار سپرده میشود، کدام کارکنان و سامانهها مجاز به دسترسی هستند و در صورت بروز حادثه، مسیر اطلاعرسانی چگونه عمل میکند.
تعداد بالای گیرندگان در این پرونده نشان میدهد آثار یک رویداد امنیتی میتواند بسیار بیشتر از شمار کارکنان یا کاربران مستقیم یک ارائهدهنده خدمات باشد. برای سرویسهایی که وظیفه پردازش مکاتبات سازمانی را بر عهده دارند، کوچکترین تفاوت در نوع دادههای نگهداریشده نیز بر دامنه پیامدها اثر میگذارد.
از این زاویه، تفکیک نقشها اهمیت عملی دارد. ارائهدهنده خدمات باید درباره امنیت زیرساخت خود و ابعاد رخنه توضیح دهد. سازمان مشتری باید بداند دادههای مربوط به کدام گیرندگان را در اختیار آن سرویس گذاشته است. نهاد نظارتی نیز وظیفه بررسی رعایت الزامات حفاظت از اطلاعات را بر عهده دارد. پاسخ مؤثر زمانی شکل میگیرد که این مسئولیتها در جریان تحقیق و اطلاعرسانی به یکدیگر متصل شوند.
همچنین باید بین سه موضوع متفاوت تمایز گذاشت: توقف دسترسی غیرمجاز، تعیین دامنه اطلاعات افشاشده و کاهش پیامدهای احتمالی برای اشخاص. موفقیت در مرحله نخست بهطور خودکار دو مرحله بعدی را کامل نمیکند. اگر نسخهای از دادهها پیشتر از محیط شرکت خارج شده باشد، ایمنسازی سامانه بهتنهایی امکان بازگرداندن محرمانگی آن نسخه را فراهم نمیکند.
این پرونده در میان حملات بزرگ فرانسه چه جایگاهی دارد؟
ابعاد ۲۲ میلیون نفری باعث شده رسانههای اروپایی این حادثه را در شمار نشتهای بزرگ اطلاعات شخصی در فرانسه بررسی کنند. گزارشهای منتشرشده در ۱۵ نوامبر برای نشان دادن مقیاس موضوع، آن را در کنار پروندههای پیشین از جمله افشای اطلاعات کاربران France Travail قرار دادهاند. این مقایسه از نظر تعداد افراد آسیبدیده اهمیت دارد، اما به معنی یکسان بودن نوع دادهها، مسیر نفوذ یا پیامدهای همه حوادث نیست.
برای مقایسه دقیق رخدادهای امنیتی، تنها شمار افراد کافی نیست. نوع دادهها، میزان دسترسی مهاجم، مدت حضور احتمالی او در سامانه، قابلیت اتصال دادهها به اشخاص معین و سرعت شناسایی و اطلاعرسانی نیز اهمیت دارند. ممکن است در حادثهای شمار کمتری از افراد تحت تأثیر قرار گیرند، اما اطلاعات بسیار حساستری افشا شود. در حادثهای دیگر، حجم بزرگ نام و آدرسها چالش گستردهتری برای اطلاعرسانی ایجاد کند.
در پرونده Maileva، آنچه در ۱۴ و ۱۵ نوامبر بهروشنی تأیید شده، شمار تقریبی گیرندگان، نوع عمومی اطلاعات شناسایی، زمان تقریبی وقوع حمله و آغاز پیگیریهای رسمی است. جزئیات فنی نفوذ و نتیجه نهایی تحقیقات هنوز در همان اطلاعیهها روشن نشدهاند. به همین دلیل، ارزیابی قطعی درباره ضعف امنیتی خاص یا مسئولیت نهایی هر طرف باید به اطلاعات بعدی متکی باشد.
مرحله بعدی برای شرکتها و افراد چیست؟
برای افراد احتمالیِ تحت تأثیر، مهمترین اقدام عملی توجه به اطلاعیههای معتبر سازمانی است که با آن ارتباط دارند. اگر شرکت یا مؤسسهای درباره افشای دادهها پیام میدهد، بهتر است اصالت آن پیام از وبسایت رسمی یا شماره تماس شناختهشده همان سازمان بررسی شود. افراد نباید تنها بر اساس دریافت یک پیام نگرانکننده، اطلاعات تازهای را در صفحه یا فرم ناشناس وارد کنند.
برای سازمانهایی که از خدمات ارسال مکاتبات استفاده میکنند، مسئله صرفاً دریافت گزارش از Maileva نیست. آنها باید دامنه دادههای واگذارشده را مشخص کنند، درباره لزوم اطلاعرسانی به گیرندگان تصمیم بگیرند و برای پاسخ به پرسشهای مرتبط آمادگی داشته باشند. هرچه فرایند ثبت و دستهبندی دادهها دقیقتر باشد، توضیح دادن ابعاد حادثه نیز روشنتر خواهد بود.
La Poste در اطلاعیه ۱۵ نوامبر اعلام کرده که تیمهایش برای پشتیبانی از مشتریان و تقویت امنیت فعالیتها درگیر موضوع هستند. درعینحال، شکایت ثبت شده و تحقیقات قضایی ادامه دارد؛ بنابراین پرونده از منظر حقوقی و فنی بسته نشده است.
اهمیت خبر فقط در رقم بزرگ ۲۲ میلیون نفر خلاصه نمیشود. ماجرا نشان میدهد اشخاص ممکن است از طریق رابطهای غیرمستقیم با یک شرکت فناوری، در معرض پیامدهای نقص امنیتی آن قرار بگیرند؛ حتی اگر هیچگاه نام آن شرکت را نشنیده باشند. اعلام رسمی در ۱۴ نوامبر، این دامنه پنهان را به موضوعی عمومی تبدیل کرد و پرسش اصلی اکنون این است که هر یک از سازمانهای درگیر تا چه اندازه میتوانند به گیرندگان خود توضیح دقیق و قابل اتکا بدهند.