پهپادهای ارتش آلمان پس از حمله سایبری دوباره به پرواز درآمدند
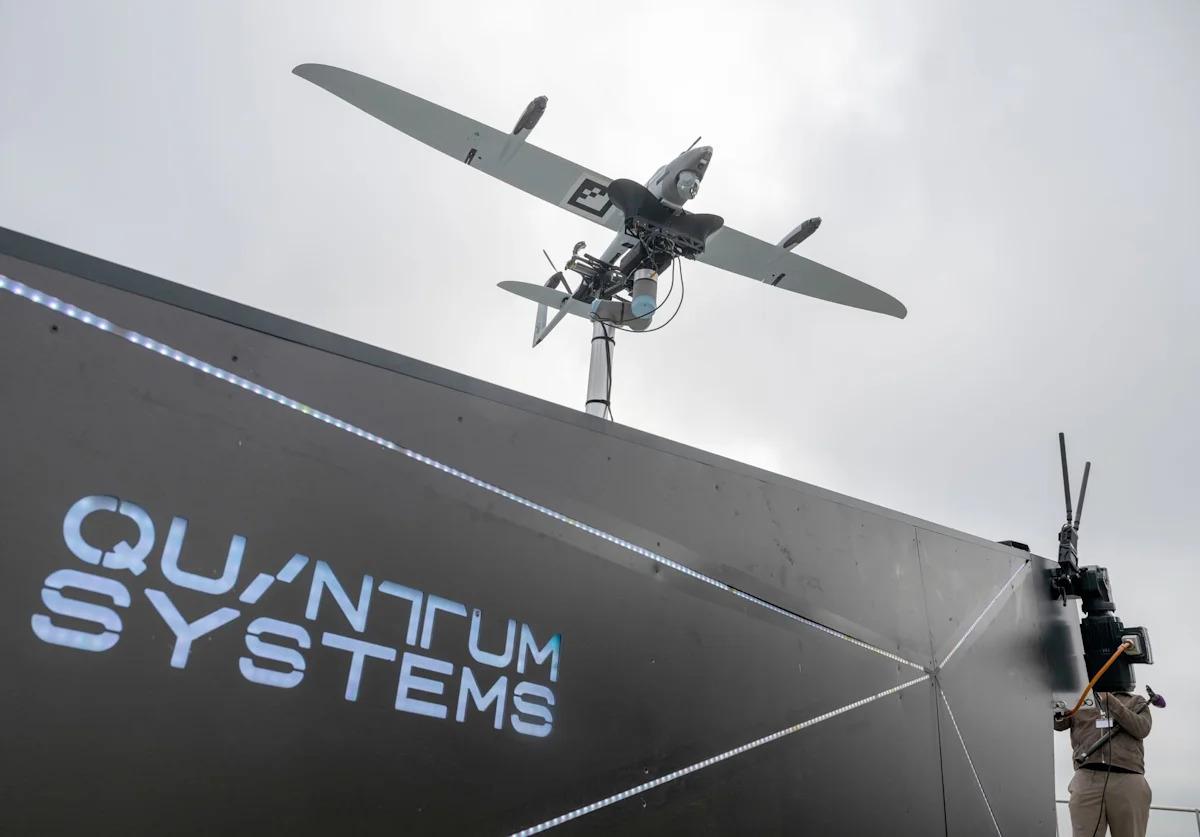
شرکت فناوری دفاعی Quantum Systems روز جمعه ۱۳ نوامبر ۲۰۲۶ اعلام کرد پهپادهای این شرکت که پس از شناسایی یک حمله سایبری از سوی ارتش آلمان بهطور موقت زمینگیر شده بودند، بار دیگر به عملیات عادی بازگشتهاند. این خبر در حالی منتشر شد که گزارشهای رسانهای درباره احتمال نفوذ مهاجمان به سامانه بهروزرسانی نرمافزارهای زمینی شرکت، نگرانیهایی درباره امنیت زیرساختهای دیجیتال پهپادهای نظامی ایجاد کرده بود.
Quantum Systems که مقر اصلی آن در شهر گیلشینگ، نزدیک مونیخ قرار دارد، از تولیدکنندگان اروپایی سامانههای بدون سرنشین محسوب میشود. محصولات این شرکت در مأموریتهای شناسایی، پایش محیط و برخی فعالیتهای نظامی استفاده میشوند و در سالهای اخیر بهدلیل همکاری با کشورهای اروپایی و تأمین تجهیزات موردنیاز اوکراین توجه بیشتری به خود جلب کرده است.
ماجرا از اواخر اکتبر آغاز شد؛ زمانی که تیمهای امنیتی شرکت متوجه یک رخداد مشکوک در زیرساختهای دیجیتال شدند. بررسی داخلی نشان داد فعالیت شناساییشده بخشی از یک حمله سایبری واقعی بوده است. Quantum Systems در اطلاعیه رسمی ۱۲ نوامبر تأیید کرد که کارشناسان فناوری اطلاعات و امنیت سایبری آن، با همکاری مقامهای مسئول، تهدید را مهار کردهاند.
یک روز بعد، در ۱۳ نوامبر، سخنگوی شرکت به رویترز اعلام کرد ناوگان پهپادی Quantum Systems در سراسر جهان، از جمله در آلمان و ارتش این کشور، بهطور عادی فعالیت میکند. به گفته او، ارتش آلمان تنها مشتریای بوده که برای احتیاط استفاده از سامانههای شرکت را متوقف کرده بود.
با وجود این اعلام، جزئیات فنی حمله، تعداد دقیق پهپادهای متوقفشده و زمان آغاز و پایان محدودیت عملیاتی هنوز بهصورت کامل منتشر نشده است. همچنین تا زمان گزارش اولیه رویترز، تأیید مستقل و مستقیم ارتش آلمان درباره ازسرگیری همه پروازها در دسترس نبود.
این رویداد نمونهای از چالش مهم فناوریهای دفاعی جدید است: دستگاهی که در آسمان فعالیت میکند، ممکن است نه از طریق حمله مستقیم به خود پهپاد، بلکه بهدلیل مشکلات امنیتی در رایانهها، سرورها یا نرمافزارهای پشتیبان آن، از چرخه عملیاتی خارج شود.
حمله سایبری به Quantum Systems از کجا آغاز شد؟
طبق اطلاعیه رسمی Quantum Systems، نخستین نشانههای رخداد امنیتی در اواخر اکتبر ۲۰۲۶ شناسایی شدند. شرکت پس از انجام بررسی داخلی اعلام کرد که با یک حمله فعال از سوی مهاجمان روبهرو شده است.
در این اطلاعیه، مشخص نشده مهاجمان دقیقاً از چه روشی برای نفوذ استفاده کردهاند، کدام بخش از شبکه در ابتدا آسیب دیده یا چه دادههایی احتمالاً در معرض دسترسی قرار گرفتهاند.
شرکت میگوید تیمهای امنیتی آن بهسرعت وارد عمل شدند و با همکاری نهادهای دولتی و کارشناسان متخصص، خطر را محدود کردند.
این نوع واکنش در مدیریت رخدادهای امنیتی اهمیت زیادی دارد. پس از شناسایی یک نفوذ، سازمان آسیبدیده معمولاً باید منشأ دسترسی مهاجم را بررسی کند، سامانههای مشکوک را از بخشهای سالم جدا کند و مشخص کند آیا مهاجم همچنان امکان فعالیت در شبکه را دارد یا خیر.
در شرکتهایی که محصولات آنها با تجهیزات فیزیکی و سامانههای کنترل صنعتی ارتباط دارند، این بررسی پیچیدهتر میشود. یک حمله ممکن است فقط سیستمهای اداری را هدف گرفته باشد، اما در شرایط دیگر احتمال دارد زیرساختهای مربوط به تولید، نگهداری یا مدیریت نرمافزار نیز تحت تأثیر قرار بگیرند.
درباره Quantum Systems هنوز تصویر فنی کاملی از دامنه نفوذ منتشر نشده است. به همین دلیل، نمیتوان صرفاً براساس اعلام وقوع حمله نتیجه گرفت کنترل پهپادها در اختیار مهاجمان قرار گرفته یا خود دستگاههای پرنده آلوده شدهاند.
آنچه قطعی است، شناسایی حمله در اکتبر، تأیید رسمی رخداد از سوی شرکت در ۱۲ نوامبر و اعلام بازگشت فعالیت پهپادهای ارتش آلمان در ۱۳ نوامبر است.
چرا ارتش آلمان پهپادهای این شرکت را زمینگیر کرد؟
ارتش آلمان پس از مطرحشدن نگرانیهای امنیتی، استفاده از سامانههای Quantum Systems را بهطور احتیاطی متوقف کرد.
به گزارش فایننشال تایمز، این تصمیم حتی مانع حضور تجهیزات شرکت در یکی از رزمایشهای اخیر شده بود. این گزارش نشان میدهد پیامد رخداد سایبری به بررسی فنی محدود نمانده و بر برنامهریزی عملیاتی نیز تأثیر گذاشته است.
توقف موقت استفاده از یک سامانه نظامی الزاماً به معنای اثبات وجود نقص در خود دستگاه نیست. در بسیاری از موارد، فرماندهان و مسئولان فنی تا زمان روشنشدن وضعیت امنیتی ترجیح میدهند تجهیزات را از شبکه عملیاتی جدا کنند.
این رویکرد بهویژه درباره سامانههایی اهمیت دارد که اطلاعات حساس جمعآوری میکنند یا با زیرساختهای فرماندهی ارتباط دارند.
یک پهپاد شناسایی ممکن است تصاویر و اطلاعات مربوط به موقعیت جغرافیایی را در اختیار اپراتور قرار دهد. اگر اطمینان کافی درباره امنیت نرمافزار یا مسیر انتقال اطلاعات وجود نداشته باشد، ادامه فعالیت میتواند خطراتی ایجاد کند که پیش از بررسی کامل قابل پذیرش نیستند.
از سوی دیگر، توقف سامانه نیز بدون هزینه نیست. برنامههای آموزش، رزمایشها و مأموریتهای زمانبندیشده ممکن است نیازمند بازنگری شوند.
در نتیجه، تصمیم ارتش آلمان را میتوان یک اقدام احتیاطی در شرایط عدم قطعیت دانست. هنوز اطلاعات عمومی کافی برای ارزیابی اینکه توقف پروازها از نظر مدت و دامنه تا چه اندازه ضروری بوده وجود ندارد.
نرمافزار QBase چیست و چرا در گزارشهای حمله مطرح شده است؟
یکی از مهمترین جزئیات فنی این ماجرا به نرمافزار QBase مربوط میشود؛ برنامهای که برای مدیریت و کنترل زمینی پهپادهای Quantum Systems استفاده میشود.
طبق گزارش رسانه آلمانی اشپیگل که در رسانههای تخصصی امنیت سایبری نیز بازتاب یافته، مهاجمان احتمالاً توانسته بودند یک بهروزرسانی آلوده را از مسیر زیرساخت بهروزرسانی QBase توزیع کنند.
The Register در گزارش ۱۳ نوامبر توضیح داد که براساس اطلاعات منتشرشده، این بهروزرسانی مخرب به سرورهای مرتبط با مشتریان، از جمله زیرساختهای ارتش آلمان، رسیده بود.
بااینحال، جزئیات مربوط به روش نفوذ به QBase در اطلاعیه عمومی Quantum Systems بهصورت مستقل و کامل تأیید نشدهاند. بنابراین باید آنها را گزارش رسانهها براساس منابع خودشان دانست، نه نتیجه نهایی تحقیقات رسمی.
نرمافزار کنترل زمینی در عملیات پهپادی نقش مهمی دارد. اپراتورها با استفاده از چنین برنامههایی میتوانند مأموریت را برنامهریزی کنند، اطلاعات پرواز را مشاهده کنند و دادههای دریافتی از سامانه بدون سرنشین را مدیریت کنند.
از این رو، امنیت نرمافزارهای زمینی بهاندازه سختافزار پرنده اهمیت دارد. حتی اگر یک پهپاد از نظر مکانیکی و الکترونیکی سالم باشد، وجود ابهام درباره امنیت برنامه پشتیبان میتواند اعتماد به کل سامانه را تحت تأثیر قرار دهد.
این حادثه نشان میدهد مفهوم امنیت پهپاد فقط به جلوگیری از قطع ارتباط رادیویی یا نفوذ مستقیم به تجهیزات پرواز محدود نیست.
حمله به زنجیره تأمین نرمافزار چگونه رخ میدهد؟
یکی از خطرناکترین روشهای نفوذ سایبری، هدفگرفتن فرایندی است که شرکتها از آن برای انتشار و نصب بهروزرسانیهای نرمافزاری استفاده میکنند.
در شرایط عادی، دریافت بهروزرسانی از سازنده محصول یک اقدام امنیتی محسوب میشود. برنامههای جدید معمولاً با هدف رفع اشکالات، اصلاح آسیبپذیریها و افزودن قابلیتها منتشر میشوند.
اما اگر مهاجمی بتواند یکی از بخشهای زنجیره تولید یا توزیع این فایلها را دستکاری کند، ممکن است نرمافزار آلوده در قالب یک بهروزرسانی ظاهراً معتبر به کاربران برسد.
در چنین وضعیتی، مشکل تنها به امنیت رایانه یک مشتری مربوط نیست. اعتماد میان سازنده نرمافزار و کاربران آن هدف قرار میگیرد.
برای مثال، یک شرکت ممکن است از سرورهای مشخصی برای ارائه نسخههای جدید برنامه استفاده کند. مشتریان نیز براساس سیاستهای داخلی خود، فایلهای منتشرشده را دریافت و نصب میکنند.
اگر فرایند کنترل اصالت این فایلها یا زیرساخت توزیع آنها دچار مشکل شود، احتمال انتشار محتوای مخرب افزایش پیدا میکند.
این توضیح یک الگوی عمومی در امنیت سایبری است و نباید به معنای تأیید تمام مراحل آن در رخداد Quantum Systems تلقی شود.
آنچه درباره این شرکت گزارش شده، احتمال سوءاستفاده از زیرساخت بهروزرسانی نرمافزار زمینی است. جزئیات دقیق مسیر نفوذ، سطح دسترسی مهاجمان و سازوکار فنی آلودگی هنوز در یک گزارش عمومی کامل منتشر نشدهاند.
آیا خود پهپادها به بدافزار آلوده شده بودند؟
یکی از پرسشهای اصلی این است که آیا حمله به زیرساخت نرمافزاری باعث نفوذ مستقیم به دستگاههای پرنده شده بود یا خیر.
براساس گزارش The Register به نقل از منابع رسانهای آلمانی، آلودگی احتمالی به سامانههای زمینی و مسیر بهروزرسانی مربوط میشد و شواهدی درباره آلودهشدن مستقیم خود پهپادها در آن گزارش ارائه نشده بود.
Quantum Systems نیز اعلام کرده که پس از اقدامات امنیتی انجامشده، استفاده از سامانههای بدون سرنشین آن برای اپراتورها و کاربران خطر ندارد.
بااینحال، این دو موضوع را باید از یکدیگر جدا کرد. اینکه شرکت استفاده از تجهیزات را ایمن میداند، به معنای انتشار یک بررسی مستقل و عمومی از تمام اجزای نرمافزاری و سختافزاری نیست.
در سامانههای بدون سرنشین، بخشهای مختلف میتوانند مسیرهای ارتباطی جداگانهای داشته باشند. رایانه برنامهریزی مأموریت، تجهیزات ارتباطی، نرمافزار کنترل زمینی و سامانه پردازشی خود پهپاد لزوماً یک محیط واحد نیستند.
این جداسازی، اگر درست طراحی و اجرا شده باشد، میتواند در محدودکردن پیامد یک رخداد امنیتی مؤثر باشد.
اما نتیجهگیری درباره میزان حفاظت واقعی یک محصول به اطلاعات معماری و آزمونهای فنی نیاز دارد که در گزارشهای عمومی این حادثه منتشر نشدهاند.
بنابراین نباید ادعا کرد پهپادها هک و از راه دور کنترل شدهاند. همچنین نباید بدون دسترسی به نتایج کامل بررسیها ادعا کرد هیچیک از سامانههای مرتبط با آنها در معرض خطر قرار نگرفتهاند.
اعلام بازگشت پروازها در ۱۳ نوامبر چه اهمیتی داشت؟
خبر اصلی روز ۱۳ نوامبر، اعلام ازسرگیری فعالیت عادی ناوگان بود.
سخنگوی Quantum Systems به رویترز گفت که تجهیزات شرکت در سطح جهان، از جمله در آلمان و ارتش این کشور، دوباره طبق روال فعالیت میکنند.
این اعلامیه از نظر عملیاتی اهمیت داشت؛ زیرا نشان میداد محدودیت احتیاطی اعمالشده از سوی ارتش آلمان، دستکم طبق روایت سازنده، دیگر مانع ادامه فعالیت نشده است.
شرکت همچنین تأکید کرد سایر مشتریان چنین توقفی را اعمال نکرده بودند.
بااینحال، این موضوع به معنای آن نیست که حمله سایبری در روز ۱۳ نوامبر اتفاق افتاده است. کشف رخداد به اواخر اکتبر بازمیگردد و اطلاعیه اولیه رسمی شرکت نیز در ۱۲ نوامبر منتشر شده بود.
برای ثبت دقیق این خبر باید میان سه تاریخ تمایز گذاشت: زمان شناسایی حمله، زمان تأیید عمومی رخداد و زمان اعلام بازگشت فعالیت پهپادها.
همچنین تا زمان انتشار گزارش اولیه رویترز، ارتش آلمان موضع مستقلی درباره همه جزئیات بازگشت پروازها ارائه نکرده بود. به همین دلیل، وضعیت عادی ناوگان در خبر حاضر به نقل از سخنگوی Quantum Systems گزارش میشود.
نبود این تأیید مستقل لزوماً به معنی نادرستبودن اعلام شرکت نیست، اما در گزارش خبری باید منبع ادعا مشخص باشد.
Quantum Systems چه شرکتی است؟
Quantum Systems یک شرکت آلمانی فعال در توسعه سامانههای بدون سرنشین، نرمافزارهای مرتبط و فناوریهای پردازش داده است.
این شرکت در سال ۲۰۱۵ تأسیس شد و بهتدریج فعالیت خود را در حوزه پهپادهای تخصصی گسترش داد.
محصولات آن برای مأموریتهایی مانند شناسایی، نقشهبرداری، نظارت و جمعآوری اطلاعات طراحی شدهاند. در برخی مدلها تلاش شده مزایای برخاست عمودی با کارایی پرواز بالثابت ترکیب شود.
چنین رویکردی برای کاربرانی اهمیت دارد که به فضای طولانی برای برخاست نیاز ندارند اما میخواهند پهپاد در مسافتهای بیشتری فعالیت کند.
شرکت در کنار سختافزار، روی نرمافزارها و سامانههای ارتباطی نیز سرمایهگذاری کرده است. این ترکیب باعث میشود ارزش محصول فقط به بدنه پرنده یا تجهیزات تصویربرداری محدود نباشد.
طبق اطلاعات رسمی، Quantum Systems اکنون بیش از دو هزار کارمند دارد و در چند کشور فعالیت میکند.
رشد سریع شرکت و حضور آن در بازار دفاعی اروپا باعث شده امنیت زیرساختهای دیجیتال آن به مسئلهای مهم برای مشتریان دولتی تبدیل شود.
در چنین کسبوکاری، اعتماد مشتری فقط بر مبنای عملکرد پروازی شکل نمیگیرد؛ تداوم پشتیبانی نرمافزاری و توانایی مدیریت رخدادهای امنیتی نیز بخشی از اعتبار تجاری است.
چرا سازندگان پهپاد به هدف حملات سایبری تبدیل میشوند؟
پهپادهای امروزی ترکیبی از فناوریهای مختلف هستند. یک دستگاه ممکن است به دوربینهای پیشرفته، حسگرهای موقعیتیابی، سامانه هدایت خودکار و نرمافزار پردازش اطلاعات مجهز باشد.
هرکدام از این بخشها میتوانند برای مهاجمان سایبری جذاب باشند.
اطلاعات مربوط به طراحی تجهیزات، دادههای فنی و روشهای عملیاتی ممکن است ارزش اطلاعاتی داشته باشند. همچنین اختلال در خدمات نرمافزاری میتواند فعالیت مشتریان را با مشکل مواجه کند.
شرکتهایی که با نهادهای نظامی همکاری دارند، ممکن است در معرض تهدیدهایی قرار گیرند که انگیزه آنها فراتر از سرقت مالی معمول است.
Quantum Systems در اطلاعیه خود به حملات مستمر علیه صنعت دفاعی اروپا اشاره کرده و معتقد است شرکتهای فعال در پشتیبانی از اوکراین بهدلیل اهمیت فعالیتشان مورد توجه مهاجمان قرار میگیرند.
اما چنین ارزیابیای به معنای مشخصشدن هویت عامل این حمله خاص نیست.
هنوز شواهد عمومی کافی برای انتساب قطعی حمله به یک کشور یا گروه معین منتشر نشده است. حتی اگر درباره انگیزه احتمالی مهاجمان گمانهزنیهایی مطرح شود، تشخیص مسئولیت به بررسیهای فنی و اطلاعاتی نیاز دارد.
به همین دلیل، نسبتدادن مستقیم این حمله به روسیه یا هر بازیگر دیگری بدون مدارک قابل اتکا، فراتر از اطلاعات تأییدشده خواهد بود.
ارتباط این حادثه با حمایت نظامی از اوکراین چیست؟
Quantum Systems یکی از شرکتهای اروپایی فعال در تأمین فناوریهای بدون سرنشین برای اوکراین محسوب میشود.
این همکاری در سالهای گذشته توسعه یافته و شرکت علاوه بر عرضه محصولات، در زمینه ایجاد ظرفیت تولید و پشتیبانی نیز فعالیت داشته است.
پیش از انتشار خبر حمله، برنامههای تازهای برای گسترش تأمین پهپادهای رهگیر مطرح شده بود. این سامانهها برای مقابله با تهدیدهای پرنده طراحی میشوند و بخشی از روند افزایش استفاده از تجهیزات بدون سرنشین در دفاع هوایی هستند.
حضور یک شرکت در چنین بازاری میتواند اهمیت حفاظت از دادههای طراحی، زیرساختهای ارتباطی و سامانههای تولید را افزایش دهد.
در عین حال، رابطه زمانی میان یک همکاری دفاعی و وقوع حمله سایبری بهتنهایی برای اثبات انگیزه یا هویت مهاجم کافی نیست.
ممکن است مهاجمان با اهداف مختلفی از جمله جاسوسی صنعتی، اختلال در عملیات یا دستیابی به اطلاعات محرمانه اقدام کنند. اما درباره این حادثه، هدف دقیق و میزان موفقیت احتمالی مهاجمان هنوز روشن نشده است.
از این رو، تمرکز گزارش باید بر اطلاعات قابل تأیید باقی بماند: وقوع حمله، واکنش امنیتی شرکت، تصمیم احتیاطی ارتش آلمان و اعلام بازگشت فعالیت پهپادها.
چرا امنیت نرمافزار زمینی در پهپادها بهاندازه امنیت پرواز مهم است؟
در نگاه نخست، امنیت پهپاد بیشتر با مقاومت ارتباط رادیویی در برابر اختلال یا جلوگیری از کنترل غیرمجاز دستگاه ارتباط دارد.
اما یک سامانه پهپادی معمولاً بسیار گستردهتر از خود پرنده است.
اپراتورها برای برنامهریزی مأموریت، تعیین مسیر، مشاهده دادههای حسگرها و مدیریت اطلاعات به ابزارهای نرمافزاری نیاز دارند. این ابزارها ممکن است روی رایانههای زمینی اجرا شوند یا با سامانههای مرکزی ارتباط داشته باشند.
به همین دلیل، امنیت کل مجموعه به نحوه حفاظت از اجزای مختلف وابسته است.
اگر زیرساخت نرمافزاری قابل اعتماد نباشد، حتی یک پرنده سالم نیز ممکن است بهطور موقت از چرخه استفاده خارج شود.
این اتفاق در صنایع دیگر هم نمونه دارد. در کارخانههای خودکار، اختلال در سامانه مدیریت ممکن است تولید را متوقف کند؛ حتی زمانی که دستگاههای مکانیکی آسیبی ندیدهاند.
در شبکههای حملونقل نیز امنیت سامانه کنترل و برنامهریزی میتواند بهاندازه امنیت تجهیزات فیزیکی اهمیت داشته باشد.
حادثه Quantum Systems اهمیت همین ارتباط میان تجهیزات و زیرساخت دیجیتال را آشکار میکند.
با گسترش استفاده از هوش مصنوعی و نرمافزارهای خودکار در سامانههای بدون سرنشین، پیچیدگی حفاظت از این زنجیره نیز افزایش خواهد یافت.
شرکتها چگونه میتوانند اعتماد مشتریان را پس از حمله بازیابی کنند؟
مهار یک حمله سایبری تنها نخستین مرحله بازگشت به وضعیت عادی است.
پس از آن، سازمان باید بررسی کند مهاجم چگونه وارد شده، به چه سامانههایی دسترسی پیدا کرده و آیا امکان تکرار همان مسیر وجود دارد یا خیر.
برای مشتریان بزرگ، بهویژه نهادهای دولتی، توضیح اقدامات اصلاحی نیز اهمیت دارد.
ارزیابی مستقلی که نشان دهد نرمافزارهای مورد استفاده از نظر یکپارچگی و اصالت بررسی شدهاند، میتواند به تصمیمگیری درباره بازگشت تجهیزات به عملیات کمک کند.
تأیید ایمنی به شرایط فنی هر سامانه وابسته است و معمولاً با یک اعلام عمومی کوتاه بهطور کامل قابل ارزیابی نیست.
Quantum Systems میگوید با نهادهای دولتی و کارشناسان امنیتی همکاری کرده و تهدید را مهار کرده است. این شرکت همچنین اعلام کرده رخداد را مطابق الزامات مربوط به مقامهای مسئول گزارش داده است.
اما هنوز گزارش عمومی کاملی از نتیجه بررسیهای فنی منتشر نشده است.
در چنین شرایطی، انتشار اطلاعات دقیقتر درباره اقدامات اصلاحی میتواند به مشتریان و ناظران کمک کند بدون نیاز به افشای جزئیات محرمانه، سطح مدیریت خطر را بهتر ارزیابی کنند.
البته بعضی اطلاعات امنیتی ممکن است به دلایل عملیاتی قابل انتشار نباشند و نبود جزئیات عمومی همیشه به معنای انجامنشدن بررسی نیست.
این حمله چه درسی برای صنعت فناوری دارد؟
اهمیت رخداد Quantum Systems فقط به صنعت پهپاد محدود نمیشود.
بسیاری از محصولات امروزی به نرمافزارهای قابل بهروزرسانی وابسته هستند؛ از تجهیزات صنعتی و خودروهای متصل گرفته تا دستگاههای پزشکی و سامانههای مدیریت انرژی.
این وابستگی امکان افزودن قابلیتهای تازه و اصلاح سریع نقصها را فراهم میکند، اما مسیرهای جدیدی برای تهدیدهای سایبری نیز ایجاد میکند.
اگر سازمانی به زیرساخت توزیع نرمافزار اعتماد کند، باید اطمینان داشته باشد فایل دریافتی واقعاً از منبع معتبر صادر شده و در مسیر انتقال یا انتشار تغییر نکرده است.
روشهایی مانند امضای دیجیتال نسخهها، کنترل دسترسی به سامانههای انتشار و بررسی مستقل اجزای نرمافزار از ابزارهای شناختهشده کاهش این خطر هستند.
همچنین تفکیک شبکههای حساس و محدودکردن دسترسی سامانههای اداری به تجهیزات عملیاتی میتواند در کاهش پیامد بعضی نفوذها مؤثر باشد.
این اقدامات تضمین نمیکنند که هیچ حملهای موفق نخواهد شد، اما میتوانند احتمال نفوذ و دامنه خسارت را محدود کنند.
در مورد Quantum Systems، بدون انتشار گزارش فنی نهایی نمیتوان مشخص کرد کدام کنترلها وجود داشتهاند یا چه نقطهضعفی مورد سوءاستفاده قرار گرفته است.
بااینحال، توقف احتیاطی پهپادها نشان میدهد مسائل امنیتی در زنجیره نرمافزار میتوانند مستقیماً بر بهرهبرداری از تجهیزات فیزیکی اثر بگذارند.
آیا بازگشت پروازها به معنی پایان کامل پرونده است؟
اعلام فعالیت عادی ناوگان لزوماً به معنای پایان تحقیقات درباره حمله نیست.
شرکت ممکن است پس از مهار تهدید و بررسی شرایط ایمنی، اجازه استفاده دوباره از تجهیزات را فراهم کند؛ در حالی که بررسی منشأ نفوذ یا شناسایی مهاجمان همچنان ادامه داشته باشد.
Quantum Systems در اطلاعیه رسمی خود تأکید کرده که رخداد با همکاری مقامهای دولتی و کارشناسان امنیت سایبری بررسی میشود.
این موضوع با اعلام بازگشت عملیات در ۱۳ نوامبر تناقضی ندارد. بازگشت فعالیت و تکمیل تحقیقات امنیتی دو مرحله متفاوت هستند.
همچنین درباره تعداد دقیق سامانههای زمینگیرشده، مدت توقف و پیامد مالی احتمالی آن اطلاعات عمومی کاملی وجود ندارد.
برای ارزیابی نهایی این حادثه باید روشن شود آیا اطلاعاتی از شبکه خارج شده، چه بخشهایی از زیرساخت آسیب دیده و چه اقداماتی برای جلوگیری از تکرار رخداد انجام شده است.
تا زمانی که چنین اطلاعاتی منتشر نشدهاند، نتیجهگیری قطعی درباره ابعاد خسارت یا میزان پیچیدگی حمله امکانپذیر نیست.
جمعبندی؛ بازگشت پهپادها، اما ادامه پرسشهای امنیتی
اعلام بازگشت پهپادهای Quantum Systems به پرواز در ارتش آلمان در ۱۳ نوامبر ۲۰۲۶، پایان مرحلهای از محدودیت عملیاتی پس از یک حمله سایبری را نشان میدهد.
شرکت آلمانی میگوید حملهای را که در اواخر اکتبر شناسایی کرده بود مهار کرده و استفاده از سامانههای بدون سرنشین آن اکنون خطری برای مشتریان و اپراتورها ندارد.
ارتش آلمان برای احتیاط استفاده از تجهیزات شرکت را متوقف کرده بود، اما طبق اعلام سخنگوی Quantum Systems به رویترز، فعالیت ناوگان در آلمان و سایر کشورها دوباره به وضعیت عادی بازگشته است.
در مقابل، بعضی جزئیات مهم همچنان روشن نیستند. گزارشهای رسانهای از احتمال نفوذ به مسیر بهروزرسانی نرمافزار کنترل زمینی QBase خبر دادهاند، اما اطلاعات فنی کامل و تأیید عمومی همه این جزئیات منتشر نشده است.
هویت مهاجمان نیز بهصورت قطعی مشخص نشده و نمیتوان حمله را بدون مدارک معتبر به یک کشور یا گروه خاص نسبت داد.
اهمیت اصلی این خبر در آن است که نشان میدهد امنیت یک سامانه بدون سرنشین فقط به بدنه، موتور، حسگر و ارتباط مستقیم آن محدود نیست.
زیرساختهای نرمافزاری، سامانههای بهروزرسانی و ابزارهای مدیریت زمینی نیز بخشی از زنجیره اعتماد هستند. ایجاد اختلال در هرکدام از این بخشها ممکن است حتی بدون آسیب مستقیم به پهپاد، فعالیت یک مجموعه عملیاتی را متوقف کند.
بازگشت پروازها برای Quantum Systems خبر مهمی است، اما ارزیابی کامل این حادثه به انتشار جزئیات بیشتری درباره دامنه نفوذ، اقدامات اصلاحی و نتیجه تحقیقات نیاز خواهد داشت.